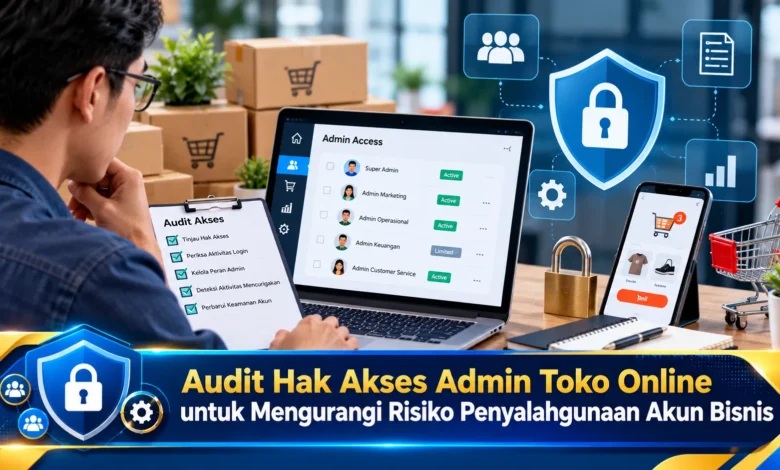
Pengelolaan toko online sering melibatkan beberapa orang dengan tanggung jawab berbeda, mulai dari mengunggah produk hingga memproses pesanan dan menangani pembayaran. Namun, pemberian akses admin tanpa pengawasan dapat menimbulkan risiko penyalahgunaan akun, perubahan data penting, hingga kebocoran informasi pelanggan. Dalam operasional bisnis digital, audit hak akses menjadi langkah penting untuk memastikan setiap pengguna hanya memiliki kewenangan sesuai pekerjaannya. Pemeriksaan tersebut membantu pemilik usaha mengenali akun yang tidak aktif, membatasi izin berlebihan, dan menjaga keamanan sistem penjualan. Dengan menerapkan evaluasi secara berkala, toko online dapat meningkatkan perlindungan informasi sekaligus mempertahankan kelancaran aktivitas operasional.
Mengapa Pengawasan Akses Menjadi Kebutuhan Operasional Toko Digital
Perkembangan aktivitas jual beli online membuat pemilik toko untuk mengoperasikan perangkat digital dalam melayani pelanggan. Akun marketplace biasanya menyediakan fitur pengelolaan pengguna agar tanggung jawab lebih mudah dikelola. Akan tetapi, pengawasan akun yang tidak memadai dapat membuka peluang penyalahgunaan. Untuk gambaran sederhana, staf yang menangani katalog tidak harus memiliki kewenangan mengubah rekening pencairan. Apabila hak akses terlalu besar, kesalahan pengguna dapat berdampak lebih luas. Oleh sebab itu, evaluasi kewenangan pengguna perlu masuk dalam prosedur pengawasan bisnis.
Peninjauan izin pengguna merupakan kegiatan yang bertujuan memeriksa apakah izin akun masih relevan dengan tanggung jawab. Ketika menjalankan sistem penjualan, hak akses dapat mencakup pengaturan daftar barang, pengelolaan pengiriman, penanganan pertanyaan konsumen, hingga informasi pembayaran. Semakin luas izin akun, ruang perubahan yang dapat dilakukan semakin banyak. Pemeriksaan berkala membantu menemukan akses yang tidak diperlukan. Dengan mekanisme tersebut, usaha memiliki dasar keamanan yang lebih kuat tanpa membatasi tugas secara sembarangan.
Mengatur Izin Pengguna Toko Online dengan Prinsip Akses Minimum
Tahapan awal pemeriksaan adalah mencatat identitas administratif yang mendapatkan kewenangan operasional. Penanggung jawab keamanan harus mengidentifikasi pihak yang memiliki akses, jabatan atau tugas, serta cakupan kewenangan. Untuk ilustrasi penerapan, staf katalog mungkin membutuhkan kewenangan pengelolaan daftar barang. Di sisi lain, bagian logistik dapat diberi izin sesuai kebutuhan distribusi. Petugas pembayaran sebaiknya menerima izin berdasarkan tanggung jawab resmi. Dengan pemetaan tersebut, pemberian izin menjadi lebih terukur.
Prinsip akses minimum merupakan pedoman efektif dalam mengatur keamanan platform penjualan. Pendekatan keamanan tersebut berarti kewenangan tidak diberikan melebihi kebutuhan tugas. Untuk contoh praktis, staf penanganan komplain mungkin perlu melihat informasi pesanan tertentu, tetapi tidak otomatis membutuhkan akses seluruh laporan keuangan. Untuk mengurangi risiko, pembagian kredensial administrator sebaiknya diganti dengan akses pribadi yang dapat ditelusuri. Identitas pengguna terpisah membantu mengetahui siapa yang melakukan perubahan. Dengan demikian, operasional tetap berjalan dengan risiko yang lebih terkendali.
Melakukan Pemeriksaan Akun Tidak Aktif dan Akses Mantan Karyawan
Akses administratif yang tidak aktif dapat memperbesar paparan sistem apabila izin tidak pernah diperiksa. Pada operasional toko digital, karyawan dapat berpindah tugas. Perubahan tersebut seharusnya memicu peninjauan akses pada sistem toko terkait. Untuk gambaran praktis, mantan staf pemasaran tidak seharusnya mempertahankan akses tanpa alasan sah. Pengelola keamanan harus menonaktifkan akun yang tidak diperlukan. Selain itu, izin pengembang website juga perlu dievaluasi setelah kebutuhan layanan tidak lagi ada.
Supaya perubahan personel tidak menimbulkan risiko, pemilik usaha sebaiknya menyusun mekanisme pemberian dan pencabutan izin. Ketika pegawai baru bergabung, izin perlu mengikuti kewenangan yang disahkan. Ketika hubungan kerja berakhir, akun perlu dinonaktifkan sesuai kebijakan. Jika pengguna pernah mengetahui kredensial bersama, akses bersama harus diamankan kembali. Namun demikian, identitas administrator tertinggi perlu tetap tersedia bagi pihak berwenang. Berkat kebijakan akses yang konsisten, keamanan toko tetap terjaga.
Menerapkan Autentikasi Berlapis serta Pencatatan Perubahan
Evaluasi izin administrator sebaiknya diikuti penguatan akses masuk agar akun lebih sulit disalahgunakan. Penggunaan kredensial berbeda untuk setiap layanan menjadi komponen awal dalam menjaga keamanan akun. Selain itu, verifikasi dua langkah perlu diaktifkan apabila tersedia. Verifikasi menggunakan teknologi seperti passkey dapat dipertimbangkan ketika didukung platform. Namun demikian, opsi perlindungan mengikuti kemampuan layanan. Oleh sebab itu, penanggung jawab akun harus menggunakan opsi perlindungan yang didukung tanpa mengandalkan asumsi.
Selain pengamanan login, pemantauan aktivitas administrator dapat mendukung penelusuran insiden. Apabila sistem mendukung catatan aktivitas, pemilik usaha dapat mengamati pembaruan katalog, penggantian pengaturan pembayaran, serta perubahan hak pengguna. Tindakan yang tidak dikenal perlu ditindaklanjuti secara terukur. Untuk ilustrasi pengawasan, penambahan administrator yang tidak diketahui dapat menunjukkan perlunya investigasi internal. Namun demikian, anomali perlu dikonfirmasi sebelum menyimpulkan pelanggaran. Dengan pengawasan yang proporsional, risiko dapat dikenali lebih dini.
Menyusun Jadwal Audit dan Prosedur Penanganan Insiden Akun
Pemeriksaan akses yang bermanfaat tidak sebaiknya berhenti setelah peninjauan awal. Pergantian anggota tim, integrasi aplikasi tambahan, serta penyesuaian struktur tanggung jawab dapat membuat pengaturan sebelumnya tidak lagi relevan. Karena itu, pengelola toko sebaiknya menentukan jadwal audit berdasarkan sensitivitas data yang dikelola. Untuk contoh penerapan, peninjauan bulanan dapat menjadi bagian rencana pengawasan. Administrator yang mengelola informasi sensitif sebaiknya mendapat perhatian lebih besar. Berkat pengaturan pemeriksaan terarah, potensi masalah lebih cepat dikenali.
Selain jadwal pemeriksaan, pengelola usaha harus menyusun prosedur respons insiden. Apabila ditemukan akses tidak sah, tindakan pertama sebaiknya membatasi dampak. Akun terdampak dapat dinonaktifkan sementara sesuai kewenangan. Selanjutnya, sesi login yang tidak dikenal perlu dicabut jika tersedia dan aktivitas mencurigakan didokumentasikan. Ketika insiden melibatkan informasi sensitif, penanganan harus memperhatikan peraturan yang berlaku. Pelaporan kepada pihak pengelola sistem juga dapat diperlukan untuk pemulihan. Dengan rencana yang jelas, operasional lebih mudah dipulihkan.
Kesimpulan Pentingnya Audit Hak Akses Admin Toko Online
Audit hak akses admin toko online merupakan bagian utama pengendalian internal untuk menjaga keamanan operasional digital. Berkat penerapan prinsip akses minimum, pengelola toko berpeluang memastikan akses sesuai tanggung jawab. Penghapusan kewenangan yang tidak diperlukan, perlindungan proses login, serta pengawasan tindakan administrator menjadi faktor pendukung keamanan. Selain itu, dokumentasi pemeriksaan perlu disesuaikan dengan tingkat risiko. Meski setiap platform memiliki keterbatasan, pengawasan yang disiplin membantu mengurangi potensi kerugian. Ceritakan strategi yang pernah diterapkan mengenai pengaturan hak akses toko online agar diskusi menghadirkan informasi yang bermanfaat.